Доступы
Выдать доступ — без передачи пароля в чат
Назначьте сотруднику роль или доступ к нужной папке. Пользователь работает только с теми записями, которые ему разрешены.
BearPass хранит и пароли команды, и секреты инфраструктуры — токены, ключи, доступы к серверам. Разворачивается на вашем сервере, шифрует по ГОСТ или AES-256 и разграничивает доступ ролями. Каждое обращение к паролю фиксируется в журнале.
Пароль, отправленный в чат, остаётся в истории навсегда и виден каждому, кто получит доступ к переписке. Отозвать его нельзя — только сменить на всех системах. BearPass выдаёт доступ ролями, а не пересылкой: по журналу видно, кто и когда открывал пароль, а отключить доступ можно в один шаг. Это помогает навести порядок в доступах к персональным данным (152-ФЗ).
Назначьте сотруднику роль или доступ к нужной папке. Пользователь работает только с теми записями, которые ему разрешены.
После блокировки сотрудника или отзыва прав Инспектор безопасности BearPass показывает затронутые записи и помогает контролировать ротацию паролей.

AD / LDAP / SSO, роли и группы помогают встроить BearPass в существующий процесс управления пользователями.
API, CLI и JWT позволяют работать с секретами из CI/CD без хранения постоянных ключей в коде — в рамках поддерживаемых сценариев BearPass.
Подготовьте файл CSV или JSON и импортируйте записи в BearPass. Отчёт покажет, сколько паролей добавлено и какие ошибки нужно исправить.
Аудит показывает слабые и давно не обновлявшиеся пароли. При включённой проверке по базам утечек BearPass также отмечает скомпрометированные пароли.
Что BearPass даёт разным ролям в команде.
Доказуемый контроль доступа
Интеграции и российская инфраструктура
Секреты не в чате, а защищённом хранилище
Меньше рисков, больше прозрачности
Пароли лежат в одном месте и шифруются по ГОСТ или AES-256. Сервер с BearPass стоит у вас — на нашей стороне доступа к нему нет. Без нужных прав пароль не открыть.
Пароль не отображается на экране открытым текстом и защищён от перебора.
Требования к сложности можно задать отдельно для папки или конкретной записи.
Вход в BearPass можно защитить одноразовыми кодами TOTP, биометрией (Face ID, Touch ID) и аппаратными токенами.
BearPass сверяет пароли с базами известных утечек и подсказывает, какие пора сменить. Проверка идёт безопасно: сами пароли по открытым каналам не передаются.
Создаёт стойкие пароли за пользователя — не придётся придумывать их самому или повторять один и тот же.
Продукт поддерживает авторизацию с помощью SAML SSO и маппинг ролей со службами, поддерживающими протокол LDAP (например, Microsoft Active Directory).
Возможность управления правами пользователей с помощью ролей и групп.
Возможность импорта и экспорта данных через файлы формата CSV и JSON.
Подробное журналирование всех событий, включая историю изменения паролей.
В любой момент можно получить отчёт о том, к каким секретам у пользователя есть доступ, и подробную историю его действий. А лишить сотрудника доступа к паролям в BearPass можно буквально в один клик.
Автоматический отчёт регулярно предоставляет сводную информацию о том, соответствуют ли пароли установленным политикам, как давно менялись и насколько высок риск компрометации.
Обладает адаптивным интерфейсом — им удобно пользоваться со стационарного ПК, планшета и смартфона.
Пользователи могут создавать персональные сейфы для хранения личных паролей. Они защищены отдельным ключом, и доступ к ним не сможет получить никто, включая разработчиков.
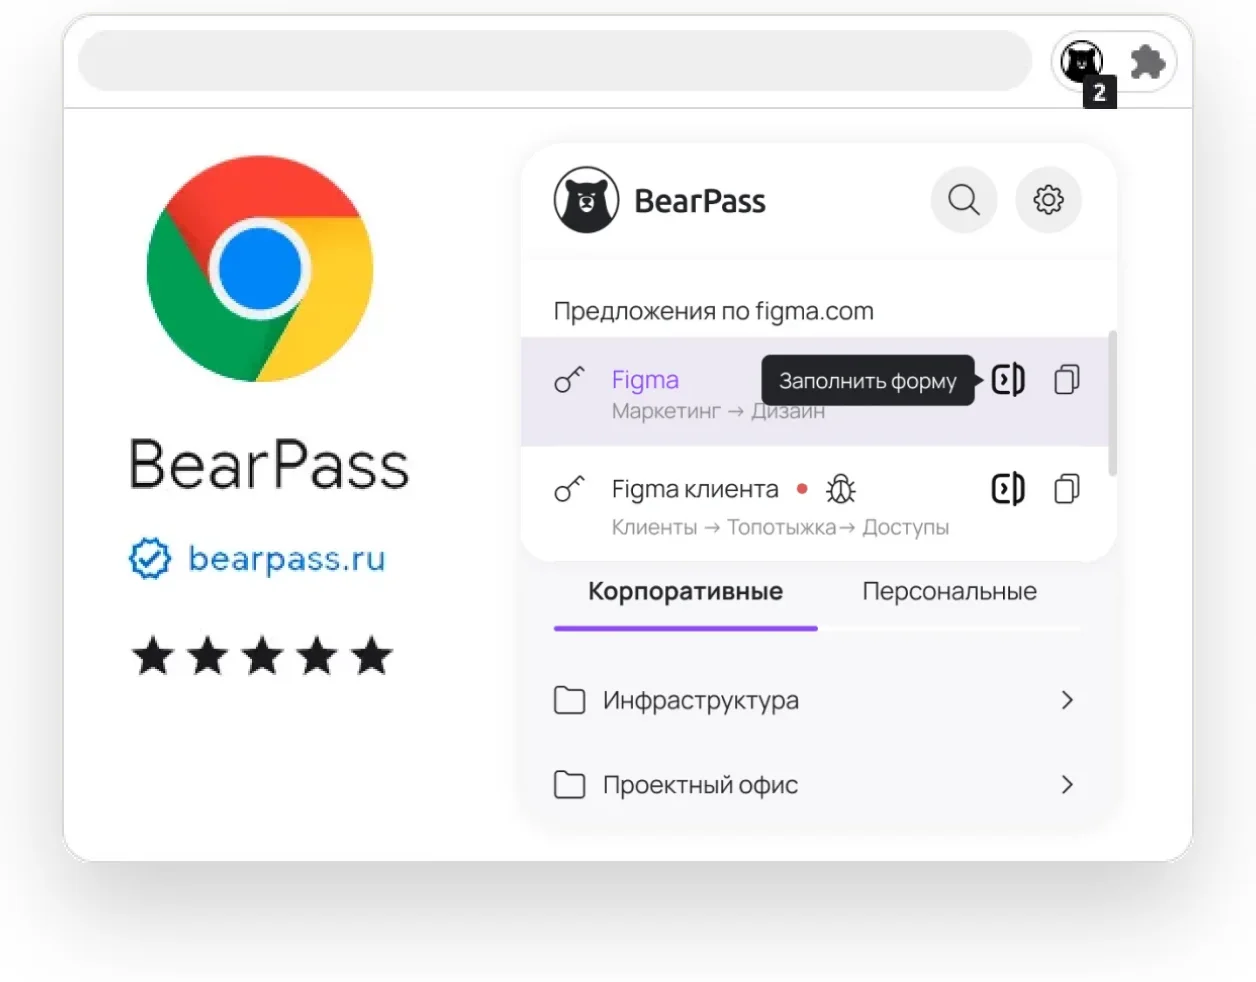
Пароли на сайтах больше не нужно вводить вручную. С помощью расширения для браузера парольные формы заполняются автоматически одним кликом.
Паролями можно делиться безопасно, создавая временные или постоянные ссылки. Прямо как в Google Drive.
Организуйте удобную древовидную систему хранения секретов вашей компании — всё нужное всегда под рукой.
Настройте интерфейс по своему вкусу, добавив дополнительные поля, которые нужны именно вашей организации.
BearPass работает с российскими и зарубежными корпоративными решениями
Расширение браузера и мобильное приложение подключаются к BearPass на сервере вашей компании.
Расширение заполняет логины и пароли на сайтах. Приложение помогает найти нужный пароль и обновить запись прямо со смартфона.
 Chrome
 Firefox
 Edge
 Яндекс Браузер
 Opera
iOS
Android
Расширения доступны в тарифах «Бизнес» и «Корпорация»
От быстрорастущих стартапов до корпораций и госкомпаний
О своём сервере, работе с доступами и выборе решения.

Выбор решения
«Соотношение цены и качества на высшем уровне.»
Команда Nimax выбрала BearPass по трём причинам: лёгкая установка, интерфейс, широкий функционал и коробочное решение. До BearPass использовали другой парольный менеджер и облачное решение. Но активная агитация на покупку коробки и высокие цены за сам продукт навеяли мысль, что пора искать альтернативу.
BearPass полностью оправдал все ожидания. Соотношение цены и качества на высшем уровне.

Контроль данных
«Все пароли в едином месте и под надёжной защитой.»
Для защиты данных мы искали Self-Hosted решение, которое при этом будет простым в установке и управлении. Теперь не боимся за безопасность IT-инфраструктуры, а использовать сервис удобно и легко. Все пароли в едином месте и под надёжной защитой.
Рекомендую BearPass всем компаниям, которым важна безопасность и простота использования.

Работа с доступами
«Мы храним несколько сотен паролей, и поиск нужного занимает теперь доли секунды.»
BearPass — простой и быстрый парольный менеджер.
Предыдущий парольный менеджер перестал нас устраивать. Нам нужно было более эффективное и быстрое решение для контролируемого предоставления доступов к клиентским паролям. Мы храним несколько сотен паролей, и поиск нужного занимает теперь доли секунды.

Контроль и аудит
«Журнал событий помог пройти аудит без единого замечания — для нашей сферы это критически важно.»
Используем больше года. Журнал событий помог пройти аудит без единого замечания — для нашей сферы это критически важно. Сотрудники привыкли быстро, переход с Excel прошёл безболезненно.

Ежедневная работа
«Удобный и функциональный продукт, полностью закрывающий наши задачи.»
Оцениваем BearPass на пять баллов из пяти. Удобный и функциональный продукт, полностью закрывающий наши задачи. В качестве пожелания — возможность зашифрованного облачного резервного копирования без передачи ENCRYPTION_KEY.

Внедрение
«Перевели всех сотрудников за неделю.»
Перевели всех сотрудников за неделю. Сначала было сопротивление, но через месяц никто не вспоминал про Excel-таблички с паролями. Сейчас даже не представляем, как раньше работали без этого.

Поддержка
«Что особенно ценю — техподдержка отвечает быстро и по делу. Простой переход с импортом данных, прозрачная настройка ролей. Всё работает как обещано, без сюрпризов.»
Что особенно ценю — техподдержка отвечает быстро и по делу. Простой переход с импортом данных, прозрачная настройка ролей. Всё работает как обещано, без сюрпризов.
Docker или прямая установка на Linux-сервер. Нативно — несколько часов, зависит от инфраструктуры
LDAP, Active Directory, SAML SSO, Keycloak
Импорт из популярных менеджеров паролей и форматов CSV/JSON
Роли, группы, пространства команд
BearPass разворачивается on-premise — стоит в вашем контуре, у нас нет к нему доступа. Пароли шифруются по ГОСТ или AES-256 на выбор. Доступ разграничен ролями, каждое обращение к паролю фиксируется в журнале. Продукт — в едином реестре российского ПО под № 15427. Сертификация ФСТЭК — в процессе.
Да, это рекомендуемый вариант для корпоративных клиентов. Поддерживается Docker и нативная установка на Linux, включая Astra Linux. Развёртывание в Docker занимает 15–60 минут, нативная установка — несколько часов и зависит от инфраструктуры.
Внедрение проходит в четыре шага: развернуть на сервере, подключить AD или SSO, импортировать пароли, раздать доступы. Сроки зависят от инфраструктуры и размера команды.
BearPass импортирует данные из Пассворка, KeePass, а также CSV и JSON. Технический специалист помогает с переносом.
Поддержка по email и через портал поддержки portal.bearpass.ru. В тариф «Корпорация» дополнительно входят приоритетная поддержка и выделенный менеджер.
Мы используем cookie и Яндекс.Метрику, чтобы улучшать для вас наши продукты и сервисы. Оставаясь на сайте, вы соглашаетесь с политикой обработки данных.